

IT-Notfallmanagement & NIS-2
Halten Sie im Krisenfall Ihre Geschäftsprozesse aufrecht
Wir kombinieren physische und digitale Sicherheitslösungen mit unseren Services
✓ Direkt - ein Ansprechpartner in Ihrer Region vor Ort
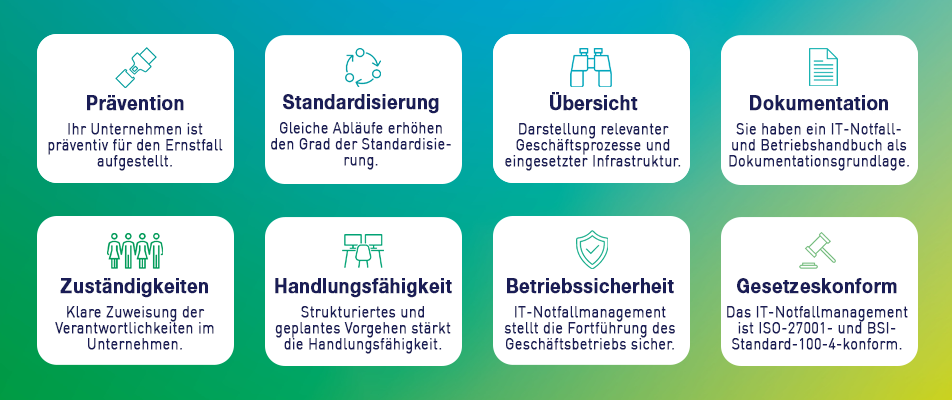
✓ Umfassender Schutz - ein ganzheitlicher Ansatz der physische und digitale Sicherheitslösungen mit unseren Services kombiniert
✓ Individuell skalierbar - für Unternehmen jeder Größe und Branche, vom Mittelstand bis zum KRITIS-Betreiber
✓ Zertifitziert - Informationssicherheit nach ISO/IEC 27001


Vorbeugen: NIS-2 umsetzen und Schwachstellen schließen
Zum Schutz Ihres Unternehmens und um die Sicherheit und die Verfügbarkeit technischer, organisatorischer und geschäftskritischer Prozesse zu maximieren, bieten wir Ihnen ein breites Leistungsportfolio. Von NIS-2-Beratung über die operative Umsetzung unterstützen wir Sie dort, wo Sie Support brauchen.
NIS-2 & Compliance
Die NIS-2-Richtlinie bringt neue Auflagen an die Cybersicherheit von Unternehmen, Risikomanagement und Meldeprozesse. In unserem NIS-2 Workshop analysieren wir gemeinsam Ihre Ausgangssituation, bewerten mögliche Handlungsoptionen und identifizieren konkrete Handlungsoptionen. Darauf aufbauend entwickeln wir gezielte Lösungsansätze und priorisierte Maßnahmen, damit Sie Ihre NIS-2-Compliance strukturiert, effizient und nachhaltig voranbringen.
Für eine dauerhafte Informationssicherheit begleiten wir Sie bei der Erstellung und Optimierung Ihres Information Security Management System (ISMS).
Mit der Härtung Ihrer Systeme steigern wir die Sicherheit Ihrer Systeme angelehnt an den BSI-Grundschutz und runden diese gegebenenfalls mit Maßnahmen wie Firewalls und Verschlüsselungen ab.
Wir unterstützen Sie neben der Dokumentation der Prozess relevanten Assets und Services in der Notfall-Planung bei der Erstellung weiterer Dokumentationen, wie beispielsweise Betriebshandbüchern, technischen Dokumentationen und Sicherheitshandbüchern zur Unterstützung des IT-Notfallmanagements.
Prüfen & vorbeugen
Selbst moderne IT-Systeme können Schwachstellen aufweisen. Mit gezielten Penetration Tests prüfen wir Ihre Anwendungen, Netzwerke und Infrastrukturen unter realistischen Bedingungen auf potenzielle Sicherheitslücken. So erkennen Sie Risiken frühzeitig, schließen kritische Schwachstellen gezielt und stärken nachhaltig die Sicherheit Ihrer IT.
Technische Schutzmaßnahmen sind unverzichtbar – doch viele Cyberangriffe beginnen bei einem unachtsamen Klick. Mit gezielten Security Awareness Kampagnen sensibilisieren wir Ihre Mitarbeitenden für aktuelle Bedrohungen, stärken ihr Sicherheitsbewusstsein und etablieren nachhaltig sichere Verhaltensweisen. So reduzieren Sie menschliche Risiken, erhöhen die Widerstandsfähigkeit Ihrer IT und schützen Ihr Unternehmen noch wirksamer vor Angriffen von außen.
Klassische Sicherheitskonzepte stoßen an ihre Grenzen, wenn Mitarbeitende, Geräte und Anwendungen von überall auf Unternehmensressourcen zugreifen können müssen. Mit einem Zero-Trust-Ansatz wird jeder Zugriff und Kommunikationsflüsse Plattformübergreifend einer Plausibilitätsprüfung unterzogen und Auffälligkeiten automatisch erkannt, sowie Schutzmechanismen aktiviert. So reduzieren Sie Angriffsflächen, begrenzen potenzielle Schäden und stärken die Kontrolle über Ihre IT – für eine widerstandsfähige Sicherheitsarchitektur, die modernen Bedrohungen standhält.
Durch die Schwachstellen-Analyse identifizieren wir Sicherheitslücken in der IT-Infrastruktur. Sind diese erkannt, können wir handeln.
Reagieren: Angriffe erkennen, handeln, wieder anlaufen
Kein Schutz ist lückenlos. Entscheidend ist, wie schnell Sie einen Vorfall bemerken, wie geordnet Sie reagieren und wie sicher Ihr Betrieb wieder anläuft.
Erkennen & reagieren
Cyberbedrohungen entwickeln sich ständig weiter – gleichzeitig fehlen oft Zeit, Ressourcen oder spezialisierte Tools für eine kontinuierliche Überwachung und Optimierung. Mit skalierbaren Managed Security Services erhalten Sie genau die Unterstützung, die zu Ihrer aktuellen Situation passt und flexibel mit Ihren Anforderungen wächst. So überwachen wir Ihre IT-Umgebung zuverlässig, erkennen Bedrohungen frühzeitig und entlasten Ihre internen Teams – für mehr Sicherheit, Transparenz und Resilienz.
Das Security Operation Center (SOC) unserer IT-Security-Experten überwacht Ihre gesamte IT-Infrastruktur rund um die Uhr auf verdächtige Aktivitäten, um so im Fall der Fälle direkt einzugreifen.
Durch das Monitoring Ihrer IT-Infrastruktur inklusive Analyse und Speicherung von Loginformation gewinnen wir Daten, die, bei der Auswertung helfen, sowie dabei konkrete Maßnahmen im Störfall einzuleiten.
Damit im Krisenfall alle Beteiligten schnell und von jedem Endgerät reagieren können, bilden wir Ihre Alarming Prozesse in der Cloud und damit unabhängig von ihrer gegebenenfalls nicht verfügbaren Infrastruktur ab.
Notfall & Wideranlauf
In der Notfall-Planung analysieren und bewerten wir den Status Quo und entwickeln Strategien und Prozesse, auf die Sie im Falle eines Systemausfalls oder Cyberangriffs zurückgreifen können. Dieses wären beispielsweise Themen wie die Erstellung eines Notfallhandbuchs, die Definition von Wiederanlauf-Prozessen und Verantwortlichkeiten von Mitarbeitenden und Dienstleistern für die IT-Infrastruktur, die Erstellung von Berichten für Geschäftsführung und Behörden und zahlreiche weitere Aspekte.
Mit dem Critical Incident Management (CIM) stellen wir die erforderlichen Tools zur Verfügung, die unabhängig von Ihrer eigenen Infrastruktur auch im Krisen-Fall Ihre Handlungsfähigkeit sicherstellen.
Regelmäßige Check-ups und Anpassungen sorgen dafür, dass Ihre IT-Notfallmanagement-Lösung jetzt und zukünftig den sich stetig ändernden Anforderungen entspricht.
Bedrohungen verändern sich. Regelmäßige Optimierungen sorgen dafür, dass Ihre Notfall-Planungs-Lösung den Bedrohungen standhält.
Steigern Sie Ihre IT-Resilienz mit ganzheitlichen Backup- und Restore-Konzepten – von der passenden Infrastruktur über belastbare Prozesse bis hin zu zuverlässigen Services aus einer Hand. Kontrollierte und dokumentierte Notfallübungen sowie regelmäßige Wiederanlauf-Tests stellen sicher, dass Ihre Systeme auch im Ernstfall schnell und sicher wieder verfügbar sind und zahlen so auf Ihr Business Continuity Management ein.
Stärken Sie Ihre Fähigkeit zur Bewältigung von IT-Krisen mit geplanten Notfallprozessen und einer der Kritikalität Ihrer Dienste entsprechenden Infrastruktur – etwa durch Härtung, Redundanz, ISO-27001-konformes Hosting und passende Services. Klar definierte Verantwortlichkeiten sowie etablierte Critical-Incident-Management-Prozesse sichern die Handlungsfähigkeit bei kompromittierter oder gestörter Infrastruktur.
Physische und digitale Sicherheit aus einer Hand
Sprechen Sie mit uns über Ihr Sicherheitskonzept, Wir verbinden physische und digitale Sicherheitslösungen zu einem abgestimmten Gesamtkonzept.
Sicherheitskonzept besprechenSo arbeiten wir zusammen
Als unabhängiger Dienstleister im IT-Notfallmanagement setzen viele Unternehmen auf unsere effektiven Sicherheitsleistungen. Der Vorteil: Alle Lösungen kommen aus einer Hand und sind optimal aufeinander abgestimmt. Im Vordergrund bei all unseren Beratungen und Handlungen steht der Nutzen unserer Kunden, deswegen sind unsere Leistungen so umfassend, wie Sie diese benötigen.
Egal ob NIS-2-Consulting, IT-Krisenmanagement oder Risikomanagement: Wir sind dank Full-Service-Angebot Ihr optimaler Partner.
Erstgespräch
Wir klären Ihre Ausgangslage und Ihre Fragen zu NIS-2.
2
Workshop oder Security-Check
Wir bewerten gemeinsam Risiken und Handlungsbedarf in Ihrem Unternehmen.
3
Maßnahmenplan und Umsetzung
Priorisiert und aus einer Hand umgesetzt, auf Wunsch mit Betrieb und Überwachung durch SPIE.
Alles aus einer Hand - darauf können Sie sich verlassen
Mehr als 30 Standorte
Ihr Ansprechpartner ist in Ihrer Nähe und kennt Ihre Region, nicht nur Ihr Ticket.
Gebäude + IT
Zutritt, Video, Alarmierung, sowie Netzwerk, Cloud und Endgeräte: ein Partner für beide Welten
Mittelstand & Konzern
Wir arbeiten regelmäßig für beide mit Lösungen, die zur Größe Ihres Unternehmens passen.
Maßgeschneidert
Sie bestimmen Umfang und Tiefe - vom kompakten Check bis zur kompletten Umsetzung.
Bleiben Sie up to date
Wir helfen Ihnen den Überblick über die aktuellsten Sicherheitsupdates zu Produkten, sowie End-of-Life-Terminen zu behalten. Melden Sie sich jetzt an und erhalten Sie monatlich eine Übersicht der aktuellsten Änderungen.
Wir informieren Sie anlassbezogen über die aktuellsten Sicherheitsupdates zu Produkten, sowie End-of-Life-Terminen. Ein Abmeldelink findet sich in jeden Newsletter. Ergänzende Datenschutzhinweise finden Sie hier.
Jetzt anmeldenNIS-2
Wir analysieren und evaluieren gemeinsam Ihre Ausgangssituation und identifizieren gezielt Handlungsoptionen. Basierend auf der Analyse entwickeln wir individuelle Lösungsansätze und priorisieren konkrete Maßnahmen, die Ihre NIS-2-Compliance voranbringen - strukturiert, effizient und nachhaltig.
Innerhalb unserer NIS-2-Beratung passen wir unsere Serviceleistungen an die Bedürfnisse unserer Kunden an. Wenn Bedarf besteht, übernehmen wir die Schulung Ihrer Mitarbeiter.
